Videollamadas falsas con caras conocidas: el FBI frenó a hackers norcoreanos que robaron US$400 millones
Te invita a una reunión un contacto de siempre, entrás, lo ves en cámara y a los dos minutos te escribe que no se te escucha. Te pasa un "arreglo" para el audio. Ese arreglo era el robo. El FBI anunció el jueves 12 de…
12 de noviembre de 2026 · Nextgov, Decrypt, BankInfoSecurity y BNO News
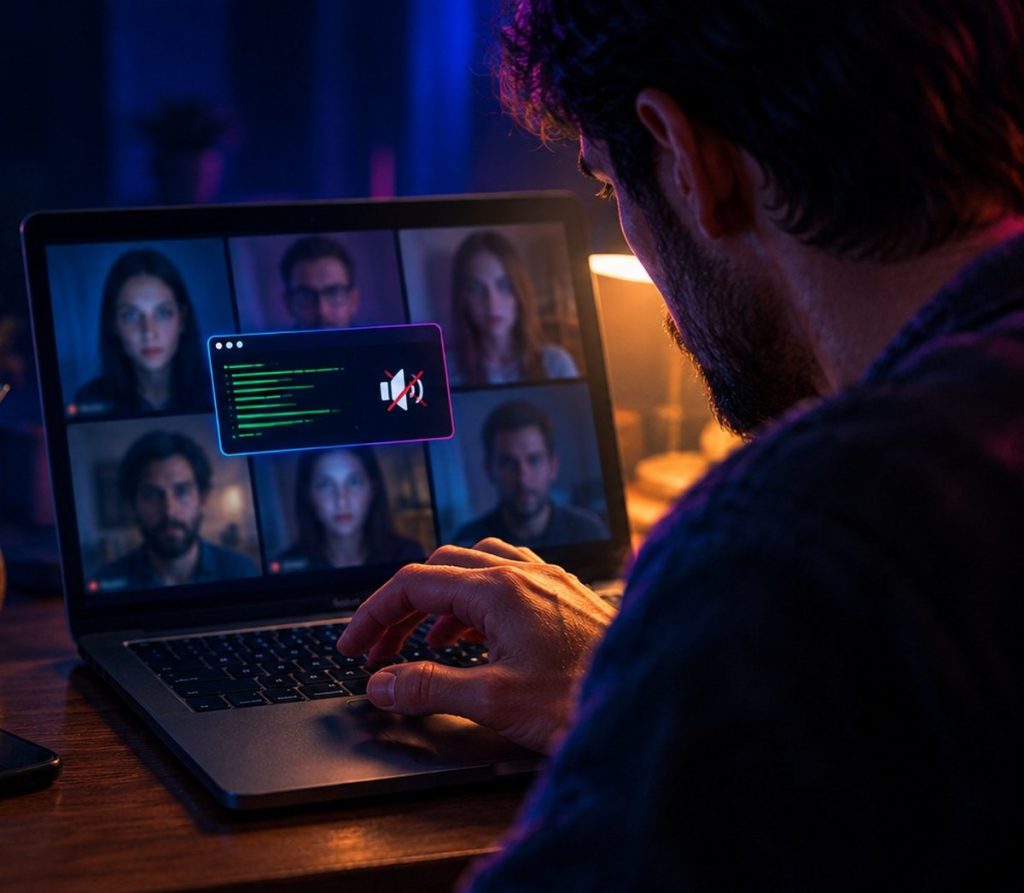
Te invita a una reunión un contacto de siempre, entrás, lo ves en cámara y a los dos minutos te escribe que no se te escucha. Te pasa un “arreglo” para el audio. Ese arreglo era el robo. El FBI anunció el jueves 12 de noviembre que desarmó el esquema que bautizó “FaceStealer”, con el que hackers del Estado de Corea del Norte se llevaron más de US$400 millones en criptomonedas en los últimos 18 meses.
Qué pasó
El FBI publicó una alerta para la industria cripto y para programadores de código abierto. Tomó la nube que usaba la banda y encontró más de 900 videos de víctimas grabadas por su propia cámara, sin saberlo. Los US$400 millones cuentan solo a las víctimas identificadas: el total puede ser mayor. El grupo es conocido como BlueNoroff o Sapphire Sleet, entre otros nombres, y la empresa de ciberseguridad Arctic Wolf, que colaboró, contó más de 677 objetivos en 58 países.
Cómo funcionaba el engaño
- Una cuenta robada: toman el Telegram, LinkedIn, Slack o Discord de alguien y, con sus chats a la vista, escriben a sus contactos con el tono de siempre: “ponernos al día”, “una oportunidad de inversión”.
- Una reunión trucha: el link llega sobre la hora y parece de Zoom o Teams, pero es una dirección casi igual a la real, escrita distinto a propósito.
- La cara conocida: en la sala falsa pasan el video grabado de tu contacto, a veces con más “participantes”, para que todo parezca real.
- El falso problema de audio: “no te escuchamos”. Te piden correr un script o pegar un comando en la terminal, la ventana donde se le dan órdenes escritas a la computadora.
- El círculo: ese comando instala programas que registran lo que tipeás y sacan capturas de pantalla. Y como la cámara ya te estaba grabando, tu cara pasa a ser el señuelo para tus contactos.
En varios casos esperaron meses, y hasta más de un año, a que la billetera de la víctima tuviera más saldo antes de vaciarla.
Qué es un ataque a la cadena de suministro
También buscaban a quienes mantienen librerías de código abierto, piezas de software que muchísimas empresas usan dentro de sus sistemas. Si infectás una, infectás a todos los que la descargan. Este año engañaron al responsable de una librería de JavaScript que se baja decenas de millones de veces por semana; lo detectaron antes de que se propagara.
El FBI aclara que ya usan inteligencia artificial para fabricar videos falsos, los deepfakes, de figuras del mundo cripto, pero que el esquema depende sobre todo de grabaciones reales. El mismo día, la Justicia de Estados Unidos anunció que puede incautar o congelar más de US$1.200 millones del robo a Binance, atribuido a otro grupo norcoreano. Sobre el total de ese robo, las fuentes no coinciden: US$6.300 o US$6.400 millones.
Para ver cómo la IA ya se usa para imitar a jefes, mirá cómo clonaron la voz de directivos y se llevaron USD 129 millones.
Preguntas frecuentes
- ¿Qué es FaceStealer? Es el nombre que el FBI le dio a un esquema de hackers norcoreanos que usa videollamadas falsas con grabaciones de contactos conocidos para instalar programas espía.
- ¿Cuánto robaron? Más de US$400 millones en criptomonedas en 18 meses, solo contando a las víctimas identificadas.
- ¿Cómo me doy cuenta? Desconfiá si en una videollamada te piden pegar un comando, correr un script o instalar algo para “arreglar el audio”.
- ¿Qué recomienda el FBI? Entrar a las reuniones desde la aplicación oficial con el código, confirmar la invitación por otro canal y no prender la cámara hasta ver y escuchar a quien te invitó.
Fuentes
- Nextgov, el esquema paso a paso, Arctic Wolf y Binance: nextgov.com
- FBI, alerta FLASH AC-111226-MS con etapas y recomendaciones: ic3.gov
- Decrypt, grupos atribuidos y deepfakes: decrypt.co
- BankInfoSecurity, empresas que colaboraron y víctimas no identificadas: bankinfosecurity.com
- BNO News, espera de meses y consejos del FBI: bnonews.com